DDoS安全产品常用防御体系与方案架构解析
一、引言
随着互联网的高速发展,分布式拒绝服务(DDoS)攻击已成为网络安全领域最常见的威胁之一。攻击者通过控制大量僵尸网络向目标服务器发送海量请求,耗尽网络带宽、系统资源或应用层处理能力,导致服务不可用。为了应对日益复杂和大规模的DDoS攻击,安全产品需要构建多层次的防御体系。本文基于火龙果软件工程在网络软件领域的实践,系统梳理DDoS安全产品的常用防御体系架构与典型方案。
二、DDoS攻击类型与防御挑战
DDoS攻击主要分为三类:
- 流量型攻击:如UDP Flood、ICMP Flood、DNS/NTP反射放大攻击,旨在耗尽网络带宽。
- 协议型攻击:如SYN Flood、ACK Flood、碎片攻击,利用协议缺陷耗尽连接表或服务器资源。
- 应用层攻击:如HTTP Flood、慢速攻击(Slowloris)、CC攻击,模拟合法用户行为,难以通过流量特征识别。
防御挑战在于:攻击流量混在正常业务中、攻击源分散且动态变化、大流量攻击可能瞬间打满带宽。因此,单一防护手段难以奏效,需要体系化防御。
三、DDoS防御体系架构
典型的DDoS安全产品采用分层纵深防御架构,通常包含以下层次:
1. 云端清洗层
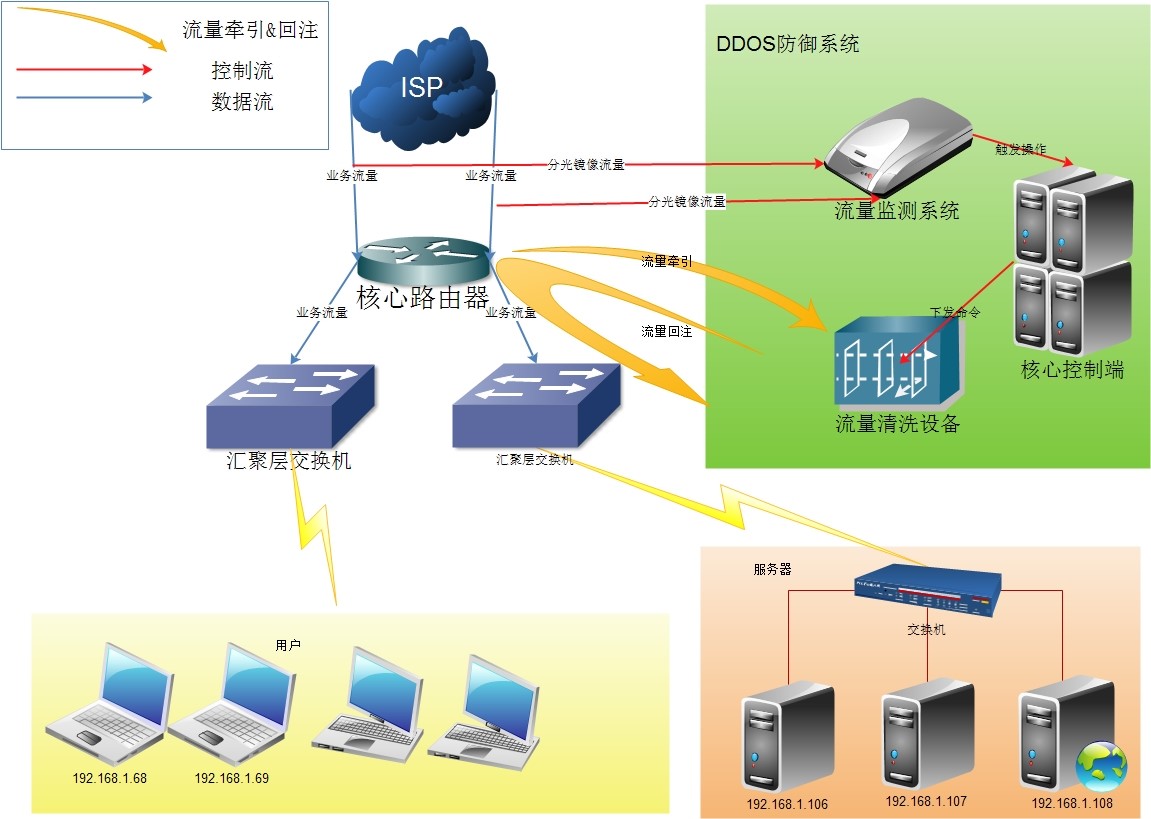
利用云服务商的全球清洗中心,通过BGP Anycast或DNS调度将攻击流量引流至清洗中心,经流量清洗后回注正常流量。云端清洗具备T级带宽储备,适合防御超大流量攻击。
2. 本地防护层
在用户网络出口部署抗DDoS设备(如防火墙、IPS、专用抗D设备),实现实时流量检测与近源清洗。本地防护延时低,可快速响应,但受限于本地带宽容量。
3. 应用层防护层
针对应用层攻击,部署WAF(Web应用防火墙)或Anti-DDoS Proxy,基于行为分析、人机识别、限速等手段识别并拦截恶意请求。
4. 管理与调度层
通过集中管理平台实现设备联动、策略统一下发、攻击溯源与报表分析。调度层根据攻击规模自动触发云端清洗或本地防护切换。
5. 监控与应急响应
7×24小时流量监控、告警推送、应急预案自动化执行,确保攻击发生时快速处置。
四、常用DDoS防御技术方案
1. 流量清洗方案
- 流量检测:基于NetFlow/sFlow采样或深度包检测(DPI)识别异常流量。
- 清洗算法:包括SYN Cookie、首包丢弃、源认证、速率限制、黑白名单过滤等。
- 清洗中心部署:集中式清洗集群+分布式牵引,支持弹性扩容。
2. 近源压制方案
与运营商合作,在骨干网层面通过流量清洗或黑洞路由就近丢弃攻击流量,减少对目标网络的影响。
3. 弹性带宽与CDN联动
利用CDN的分布式节点分散攻击流量,结合弹性带宽自动扩容,吸收突发流量。
4. 应用层CC防护方案
- 行为分析:基于请求频率、访问路径、User-Agent等特征建立基线,识别异常。
- 人机挑战:JavaScript挑战、验证码等区分机器与真人。
- 智能限速:针对API或动态页面实施细粒度限速。
5. 威胁情报与联动防御
集成威胁情报源,自动下发恶意IP黑名单,并与防火墙、WAF等设备联动,实现一体化防护。
五、方案落地建议
在实际部署DDoS防御体系时,建议:
- 根据业务带宽规模与攻击历史评估防护容量,选择云端+本地混合模式。
- 定期进行攻防演练,验证清洗策略有效性。
- 建立多级应急预案,明确不同攻击量级下的处置流程。
- 关注应用层安全,避免重流量防护轻应用防护。
六、
DDoS防御是一项系统工程,需要结合流量清洗、近源压制、应用层防护、智能调度等多种技术手段,构建覆盖云、网、端的纵深防御体系。火龙果软件工程在网络软件领域的实践表明,通过合理的架构设计与方案选型,可有效抵御各类DDoS攻击,保障业务连续性。随着攻击手段的不断演进,防御体系也需持续智能化、自动化升级。
如若转载,请注明出处:http://www.guoguomajiang02.com/product/115.html
更新时间:2026-11-21 22:19:47